爱加速-静态IP网络的安全加密与隐私保护机制
爱加速采用AES-256密码学加密,有效防御ARP攻击与DNS篡改,隔离风险WiFi环境,保护用户网络数据传输安全与个人隐私。
静态IP网络中的安全加密与隐私保护
在公共WiFi、共享网络或不可信环境中,明文数据传输容易遭受窃听、ARP欺骗与DNS劫持。爱加速通过静态IP结合隧道加密与访问控制,为个人及小型团队提供一层可验证的通信防护。
与动态IP频繁变更相比,静态IP便于配置稳定的安全策略和访问白名单。爱加速的机制重点并非隐藏IP地址本身,而是确保在固定IP通道上传输的数据经过高强度加密,并对常见的局域网攻击向量进行主动防御。
下面将具体说明AES-256加密、ARP攻击防御、DNS篡改防护以及风险WiFi隔离的实现思路与适用边界。
四个关键安全层
AES-256密码学加密
爱加速采用AES-256对称加密算法保护传输中的数据。256位密钥长度提供了目前公认的高强度加密标准,即使数据包被截获,在缺少密钥的情况下也无法直接读取内容。
有效防御ARP攻击
通过静态ARP绑定与网关验证机制,降低中间人攻击风险。当网络中出现异常ARP响应时,连接可被标记或重置,避免流量被非法重定向。
DNS篡改防护
使用受信任的DNS解析通道,并对DNS响应进行一致性校验。若检测到解析结果与已知可信记录不一致,可自动切换至备用安全解析,降低域名劫持概率。
隔离风险WiFi环境
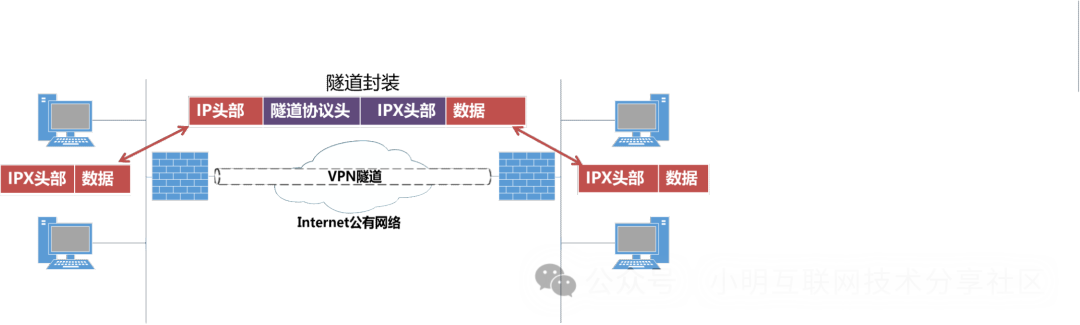
在连接公共或陌生WiFi时,爱加速可启用独立加密隧道,将设备流量与本地局域网隔离。即使WiFi本身不安全,应用层数据仍受到保护。
保护个人隐私
通过加密与隧道隔离,减少第三方对浏览习惯、登录凭据及通讯内容的窥探。静态IP策略可配置访问控制,仅允许已知设备接入。
可审计的连接策略
静态IP便于管理员设置固定的访问规则与日志审计范围。当异常发生时,可快速定位连接来源,而不必在动态地址池中排查。
从连接到加密:简化流程
-
建立静态IP通道
设备通过预配置的静态IP地址接入爱加速网络。该地址在会话期间保持固定,便于防火墙和访问策略一致生效。
-
AES-256加密协商
客户端与网关使用密钥交换协议协商出AES-256会话密钥。后续所有数据包均以该密钥加密,保证传输机密性。
-
ARP与DNS完整性检查
系统持续监控局域网内的ARP广播与DNS响应。若发现可疑的地址映射或解析偏差,将触发告警并阻断异常连接。
-
风险WiFi隔离与访问控制
在公共网络中,流量被封装进加密隧道,与本地设备隔离。管理员可设置仅允许特定静态IP或设备标识接入。
加密机制与常见风险场景
| 风险场景 | 传统明文连接 | 爱加速静态IP加密 |
|---|---|---|
| 公共WiFi数据窃听 | 易被截获读取 | AES-256加密,不可直接读取 |
| ARP中间人攻击 | 可能被重定向 | 静态绑定与异常检测 |
| DNS域名劫持 | 可能被引导至钓鱼站 | 可信解析与一致性校验 |
| 设备身份伪造 | 难以追踪 | 静态IP与访问控制 |
关于爱加速静态IP安全机制的常见问题
AES-256是当前公认的高强度对称加密标准,但安全性还取决于密钥管理、实现质量和终端设备本身是否被入侵。爱加速提供加密通道,但不能替代操作系统补丁、强密码和良好的安全习惯。
静态IP便于配置固定的防火墙规则、访问白名单和审计策略,减少因地址变化导致的安全策略失效。但静态IP本身并不自动加密数据,需要结合加密隧道才能形成完整保护。
通过静态ARP表项绑定网关MAC地址,并定期校验局域网内的ARP广播。当检测到与绑定记录不一致的响应时,系统可丢弃可疑数据包并通知用户,从而降低中间人攻击风险。
爱加速的加密隧道可覆盖大部分基于TCP/UDP的应用流量。但某些使用自定义协议或本地网络广播的应用可能不在保护范围内。建议在连接公共WiFi时优先使用支持加密隧道配置的应用。